
Zaboravite analizu piksela i glasa, zaštita poslovanja leži u procedurama, a ne u intuiciji zaposlenih
Hi-techInovacijeIntervjuPoslovanjeU fokusu
10.11.2026 13:47 Autor: Marko Andrejić 0


Primena veštačke inteligencije u poslovanju donela je nespornu efikasnost, ali i kvalitativno novu vrstu rizika. Sintetički glasovi, visokoautentični video-snimci i personalizovane poruke koje verno oponašaju stil rukovodilaca postali su deo svakodnevnih sajber pretnji. U takvom okruženju, tradicionalni metodi interne kontrole i površne obuke zaposlenih više ne pružaju adekvatnu zaštitu.
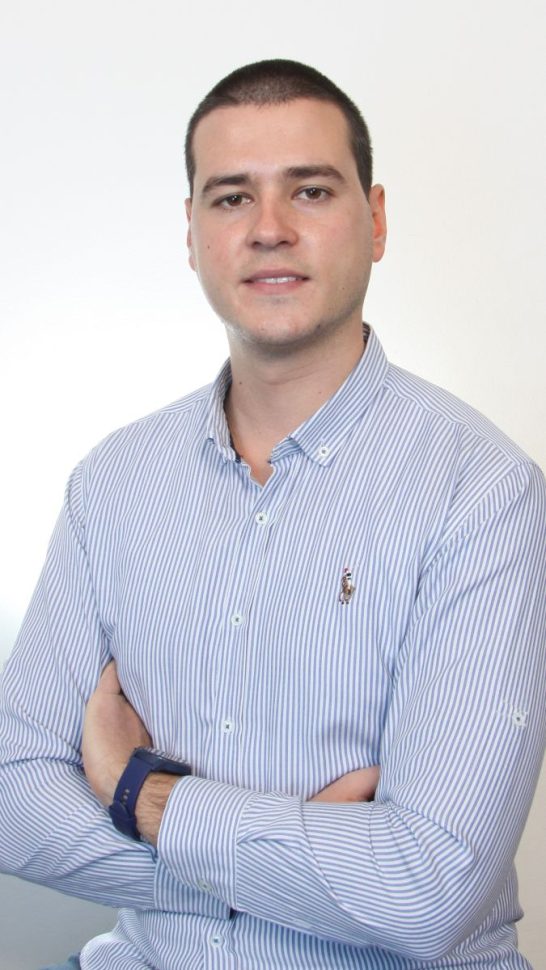
O tome kako se kompanije mogu sistematski zaštititi od savremenih manipulacija digitalnim identitetom Biznis.rs je razgovarao sa Filipom Ilićem, zamenikom izvršnog direktora ICT Huba.
Koliko su deepfake manipulacije i sofisticirane AI prevare danas realna pretnja za poslovne sisteme?
„Ovo odavno nije teorijski rizik, već realnost koja pravi višemilionsku štetu. Primer inženjerske korporacije Arup iz Hongkonga, gde je službenik nakon video-konferencije sa digitalno generisanim rukovodiocima odobrio isplatu od 25 miliona dolara jasno pokazuje razmere tog problema.
Ključna zabluda jeste uverenje da su mete isključivo tehnički neupućeni pojedinci. Napadači danas izuzetno precizno profilišu organizacije, tako što prate formalne i neformalne linije odlučivanja, obrasce interne komunikacije i mehanizme odobravanja novčanih transakcija. Kada se sintetički medij plasira u takav, unapred proučen kontekst, prevara postaje gotovo neprepoznatljiva ljudskom oku.“
Kako zaposleni u praksi mogu da razlikuju legitimnu komunikaciju od napada?
„Učenje zaposlenih da prepoznaju vizuelne ili audio anomalije na snimcima danas je pogrešan pristup. Tehnologija generisanja sadržaja napreduje brže od ljudske percepcije i te nepravilnosti ubrzano nestaju. Fokus mora biti na prirodi samog zahteva, a ne na načinu na koji je izrečen. Najjasniji indikatori rizika jesu insistiranje na hitnosti, diskreciji ili odstupanje od standardnih finansijskih protokola, poput promene bankovnog računa dobavljača u kratkom roku.
U takvim okolnostima, jedina pouzdana odbrana jeste verifikacija putem nezavisnog, unapred utvrđenog kanala. Drugim rečima: ne ocenjujemo autentičnost glasa sagovornika, već legitimnost operacije koju on zahteva.“
Koje su najčešće sistemske greške koje rukovodstva prave u postavljanju odbrane?
„Najveći propust je tretiranje sajber bezbednosti isključivo kao tehničkog pitanja prepuštenog IT sektoru. Bezbednost je organizaciono i upravljačko pitanje. Kompanije često smatraju da su problem rešile formalnim godišnjim obukama o bezbednim linkovima. Međutim, kada je napad ciljano konstruisan, i najpažljiviji saradnik može napraviti propust. Zbog toga zaštitni mehanizmi moraju biti ugrađeni u same poslovne procese, jer nijedna kritična finansijska odluka niti deljenje poverljivih podataka ne smeju zavisiti od jedne tačke komunikacije.
Višestepeno odobravanje i obavezna dvostruka verifikacija moraju biti pravilo koje tehnologija manipulacije ne može da zaobiđe.“
Korišćenje AI alata među zaposlenima često teče stihijski. Kako kompanije mogu da povrate kontrolu bez usporavanja rada?
„Restriktivne zabrane retko donose rezultat, naravno, ukoliko zaposlenima neki alat olakšava posao, oni će ga svakako koristiti, neretko van zvaničnih sistema i to stvara takozvani „shadow IT“. Menadžment mora jasno da postavi regulatorni okvir unutar firme. Neophodno je precizirati koji su alati autorizovani za rad, koje kategorije internih podataka smeju da se procesuiraju kroz eksterne modele, a koje informacije ni pod kojim uslovima ne smeju napustiti korporativnu mrežu. Tehnologija se ne usvaja zbog trenda, već da reši specifičan poslovni problem uz kontrolisani nivo rizika.“
Koji su prioritetni koraci koje kompanija može da preduzme već u kratkom roku?
„Prvi korak jeste interna revizija, a to znači da treba precizno utvrditi koje se AI platforme već koriste u timovima i na koji način. Drugi korak je provera finansijskih i komunikacionih protokola sa partnerima. I konačno, neophodno je izgraditi internu kulturu u kojoj dodatna provera naloga nije znak sumnje u autoritet rukovodioca, već profesionalni standard. Svaki saradnik mora imati podršku sistema da zastane i verifikuje nalog ukoliko on odstupa od definisane procedure.“
Pročitajte još:
Ove teme biće u fokusu i na predstojećoj konferenciji Pogon. Šta učesnici mogu da očekuju?
„Konferencija Pogon osmišljena je upravo sa ciljem da se prevaziđe načelna debata i pređe na primenjiva rešenja. Slogan ovogodišnjeg izdanja, „Applied tech. Real impact“, odražava nameru da prikažemo kako kompanije mogu da iskoriste potencijal veštačke inteligencije uz očuvanje stabilnosti i integriteta sistema. Kroz četiri programske celine obradićemo i strateške aspekte implementacije i tehnološku arhitekturu, pri čemu je sajber bezbednost centralni deo programa u okviru celine Under the Hood.
Cilj nam je da menadžeri i stručnjaci sa konferencije ponesu jasne smernice, i to ne samo šta tehnologija nudi, već koje preduslove moraju ispuniti da bi ta primena bila održiva i bezbedna“.
Biznis.rs je jedan od medijskih partnera konferencije Pogon koja se održava 1. decembra u Beogradu.
Učešće je besplatno uz prethodnu registraciju na zvaničnom sajtu pogonconference.rs.


Novi broj magazina „Biznis.rs” donosi brojne ekskluzivne poslovne priče, intervjue i dešavanja iz regiona i sveta…
| Valuta | Srednji kurs |
|---|---|
 EUR — Evro | 117,6305 |
 USD — Američki dolar | 104,7373 |
 CHF — Švajcarski franak | 127,8592 |
 GBP — Britanska funta | 140,8917 |
 BAM — Konvertibilna marka | 60,1435 |
Izvor: Narodna banka Srbije. Kurs je izražen u RSD za jedinicu valute.


Nema komentara. Budite prvi koji će ostaviti komentar.