
Kompromitovanje jednog člana u lancu ugrožava ceo sistem
3.10.2026 12:14 Autor: Marko Miladinović 2


Novi trendovi u hakerskim napadima uključuju sve veću upotrebu veštačke inteligencije za automatizaciju napada, sofisticiranije phishing kampanje, krađu identiteta i pristupnih podataka, kao i napade na cloud infrastrukturu i uređaje povezane na internet. U širokoj svakodnevnoj upotrebi posebno je značajan trend eksploatacije ranjivosti u široko korišćenom softveru i uslugama, jer jedan uspešan napad može istovremeno pogoditi veliki broj pojedinaca i organizacija.
Napadači takođe sve češće kombinuju različite tehnike – na primer, krađu kredencijala, iskorišćavanje ranjivosti i ucenu – umesto da se oslanjaju na jednu vrstu napada.
Na drugom kraju “hakerskog spektra” nalaze se državno sponzorisani napadi, koji se od uobičajenog kriminalnog hakerisanja razlikuju po ciljevima, resursima i vremenskom trajanju.
Ovakvi, državni akteri mogu biti zainteresovani za špijunažu, pristup strateškim informacijama, politički uticaj ili ometanje kritične infrastrukture, a napadi mogu trajati mesecima ili godinama. Zbog toga predstavljaju bezbednosni problem koji prevazilazi pojedinačnu kompaniju: kompromitovanje jedne organizacije može omogućiti pristup širem sektoru ili institucijama od strateškog značaja.
Fazni napad na lance snabdevanja
Rade Furtula, presales menadžer kompanije Kaspersky za Istočnu Evropu u okviru desete jubilarne godišnje konferencije eSecurity u Beogradu održao je predavanje sa posebnim osvrtima na napade na lance snabdevanja.
Furtula je na konferenciji prikazao kako je u praksi izgledao jedan takav nedavni napad uočen na našim prostorima, opisujući svaku njegovu fazu zasebno.
U prvoj fazi, objašnjava Furtula, napadači ne pokušavaju direktan napad na firmu koja je dobro zaštićena, nego targetira „ulaz“ preko jednog od njenih malih dobavljača, koji će posledično isporučiti izmenjen proizvod originalnoj meti.
U drugoj fazi, maliciozni napad će biti pokrenut ka ciljanoj adresi, na „trojanski“ način, uglavnom preko enkriptovanih kanala.
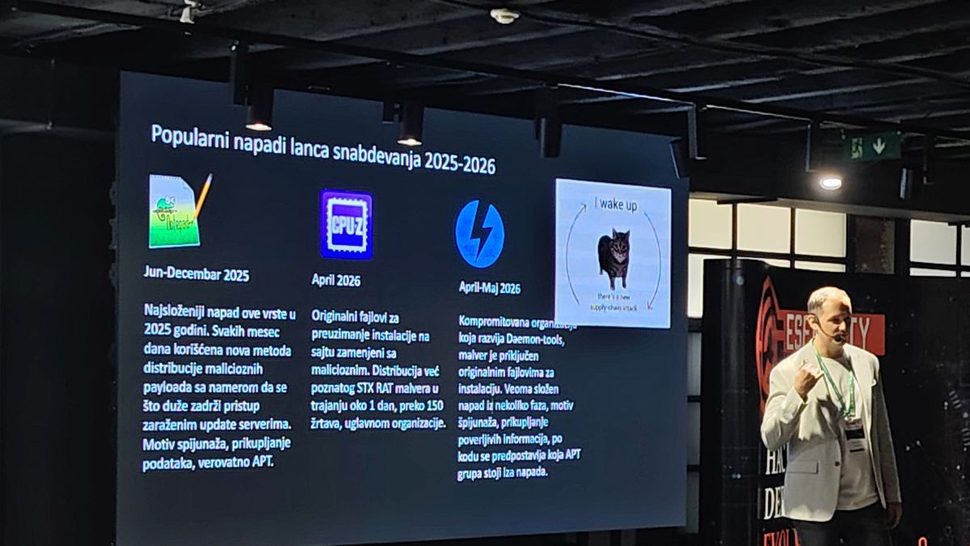
Nadalje, napadači osiguravaju duže prisustvo u sistemu – kao kada se vrata zaglave parčetom drveta – potom sebi instaliraju upravljačke privilegije kako bi učinili najviše štete, prave sebi „masku“ i brišu tragove prisustva.
Sledeća faza je mapiranje celog sistema koji je napadnut, biranje najbrže „veze“ sa najboljim ishodom za zacrtani cilj. Na kraju sledi uspostavljanje trajne veze s napadačem, i preuzimanje eventualnih narednih malicioznih uputstava.
Prema Furtulinim rečima, u komunikaciji tokom napada hakeri često koriste Telegram, Discord, Dropbox, Microsoftove servise, a suština je da se komunikacija sa originalnim napadačem ne vidi, nego da se odvija putem posrednika.
„Direktni napadi na kompanije postaju sve zahtevniji jer su organizacije ojačale svoju spoljašnju odbranu kroz višefaktorsku autentifikaciju, EDR, zakrpe i segmentaciju mreže. Kada su glavna ulazna vrata zaključana, napadač traži nekoga ko već ima ključ – a to može biti dobavljač, softverska biblioteka ili alat kojem kompanija veruje“, rekao je Furtula u okviru predavanja na konferenciji eSecurity.
Kaspersky istraživanje objavljeno ranije ove godine pokazuje da kompanije sve više prepoznaju ovaj problem. Prema istraživanju sprovedenom među 1.714 IT stručnjaka iz velikih kompanija u 16 zemalja, 69 odsto organizacija razmatra ulaganje u bezbednost svojih dobavljača kako bi ojačalo sopstvenu sajber otpornost, dok je 25 odsto kompanija već počelo da deli troškove bezbednosti sa dobavljačima.
Svest o važnosti zaštite tek nakon napada
„Ako državno sponzorisani akteri stoje iza napada, njima nije cilj da dobiju finansijsku korist jer praktično već imaju neograničena sredstva, nego da prikupe određene podatke ili izvrše konkretnu sabotažu. Države koje se time bave imaju jako dobre sisteme za regrutaciju i obuku hakera u specijalnim centrima – treba razjasniti da to nisu pojedinci koji rade po kućama, nego su u pitanju pravi uniformisani vojni odredi“, objašnjava Rade Furtula u razgovoru za Biznis.rs.
Uz nagli uspon veštačke inteligencije, koja se u poslednje vreme sve više predstavlja kao pretnja, i velike hakerske aktivnosti – što pojedinaca, što pomenutih sponzorisanih grupa – reklo bi se da je i svest o neophodnosti adekvatne zaštite porasla među poslovnim subjektima na našim prostorima.
Pročitajte još:
Međutim, stručnjak kompanije Kaspersky kaže da to nije slučaj.
„Nažalost, u našem regionu poslovni učesnici retko dobrovoljno primenjuju kvalitetnu zaštitu. Ovde se na e-bezbednost uglavnom gleda kao na trošak ili kao na nešto što mora da se nabavi da bi se zadovoljila određena regulativa. Postoje i slučajevi kada se napad izvršio pa retroaktivno požele da pojačaju svoju bezbednost, iako su zapravo već izgubili gomilu podataka. Kada se napadi jednom dogode, vrlo lako počne da se podiže svest“, kaže naš sagovornik.



Otac i sin upravljaju najvećom svetskom sportskom imperijom
objavljeno 12.9.2026


Most Manajle čeka velika sanacija – radovi vredni 142,5 miliona dinara
objavljeno 14.9.2026

Država daje subvencije građanima za zamenu stolarije od 50 do 65 odsto
objavljeno 12.9.2026

Prve kazne za deljenje prevoza preko BlaBlaCar, iznosi i do 150.000 dinara
objavljeno 16.9.2026
Novi broj magazina „Biznis.rs” donosi brojne ekskluzivne poslovne priče, intervjue i dešavanja iz regiona i sveta…


SLAVICA
3.10.2026 #1 AuthorKompromitovanje jednog dobavljača otvara napadačima pristup celoj organizaciji, što dokazuje da zaštita lanca snabdevanja mora biti integralni deo sajber strategije, a ne samo interno odbrambeno rešenje.
eza27
3.10.2026 #2 AuthorUpotreba veštačke inteligencije za automatizaciju napada podiže brzinu i obim pretnji, što zahteva kontinuirano ažuriranje detekcijskih alata i veća ulaganja u odbranu zasnovanu na AI.